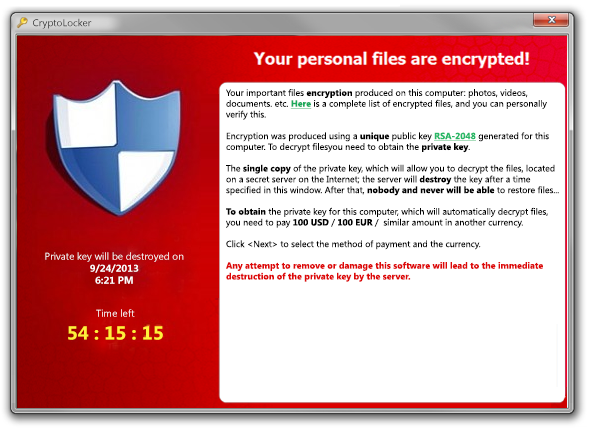
Ransomware adalah sejenis
malware yang berfungsi / menyerang komputer dengan mengunci (
encrypt) fail-fail tertentu ataupun semua fail milik pengguna dengan kod khas dan seterusnya meminta wang tebusan (perlu membayar melalui
Bitcoin atau
online payment) untuk kod tersebut bagi membuka semula fail anda. Wang tebusan akan meningkat sekiranya tidak dibayar pada waktu yang ditetapkan. Sehingga kini sudah jutaan dolar dangan mudahnya diperolehi oleh pihak (penggodam) yang tidak bertanggungjawab ini.
Antara
ransomware yang agak popular adalah CryptoLocker, CryptoDefence, CryptoWall, CTB Locker, TorrentLocker, CERBER dan juga Locky. Kebanyakannya menyerang OS platform Windows, tapi ada juga kes
ransomware yang menyerang Mac OS, dan ada tanda-tanda dapat dikesan juga pada platform Android.
Ransomware ini kebiasaanya datang melalui emel /
attachment /
link dari alamat penghantar yang tidak dikenali. Ada juga versi
ransomware yang datang melalui jaringan perkongsian fail secara
peer-to-peer,
live feed webcam, dan juga dari
fake keygen /
crack untuk perisian-perisian popular seperti Adobe Photoshop dan Microsoft Office.
Kebanyakan
ransomware /
malware ini tidak dapat dikesan oleh antivirus, kerana menggunakan kod yang baru atau antivirus yang tidak
update, kemudian akan mula merebak dengan mengunci fail word (
.doc), pdf (
.pdf), dan lain-lain lagi dengan menukar /
encrypt fail
extension tersebut kepada nama lain seperti
.locky,
.locked,
.crypto,
.vault dan lain-lain nama lagi. Dan akhir sekali akan mengeluarkan paparan yang mengatakan komputer anda telah diserang / dikunci dan perlu membayar sejumlah wang bagi mendapatkan semula fail anda.
Sehingga kini, kebanyakan pengeluar antivirus sudah mengeluarkan perisian untuk membaik pulih komputer yang telah terkena jangkitan
ransomware ini seperti dari TrendMicro (
Trend Micro™ Anti-Ransomware Tool) dan Kapersky (
Ransomware Decryptor), bergantung pada versi
ransomware, namun begitu masih tidak dapat membaiki fail yang di
encrypt. Pengguna juga tidak digalakkan untuk membayar tebusan kerana ini hanya akan menggalakan lagi aktiviti penggodam tersebut dan kemungkinan wang tebusan akan digunakan untuk kerja-kerja jenayah yang lebih berbahaya lagi.
Peringatan mudah bagi pengguna;
- Jangan membuka emel, pautan (link), muat turun (download) attachment dari pautan, iklan, dari penghantar yang tidak dikenali dan meragukan.
- Install antivirus dan sentiasa kemaskini antivirus anda.
- Lakukan rutin scan komputer menggunakan antivirus seminggu sekali atau mengikut kesesuaian.
- Biasakan untuk dalam keadaan offline sekiranya tidak menggunakan talian internet.
Sekiranya anda mengesyaki komputer anda diserang
ransomware, segera tutup komputer anda, tanggalkan hardisk, jadikan
external /
secondary dan lakukan
fullscan antivirus hardisk tersebut pada komputer yang diyakini selamat, dan
save /
backup mana-mana fail yang masih selamat.
Semoga bermanfaat.